it-sa 2023: OT-Sicherheit verlässt den Serverraum
Die Sicherheitsmesse in Nürnberg zeigte 2023, dass Cybersecurity für Energie-, Gebäude- und Industrieinfrastruktur nicht länger ein reines IT-Thema ist. Mit NIS2 wird organisatorische Resilienz zur Betreiberfrage.
News-Einordnung
Die it-sa 2023 in Nürnberg lag zeitlich in einer Phase, in der Cybersecurity regulatorisch und operativ deutlich aufgewertet wurde. Die offizielle Messekommunikation nennt für die Ausgabe 2023 19.449 Fachbesucherinnen und Fachbesucher aus 55 Ländern sowie 795 Aussteller. Diese Zahlen zeigen: Das Thema hatte die Thema der Spezialabteilungen verlassen und wurde zu einem branchenübergreifenden Management- und Betriebsfeld.
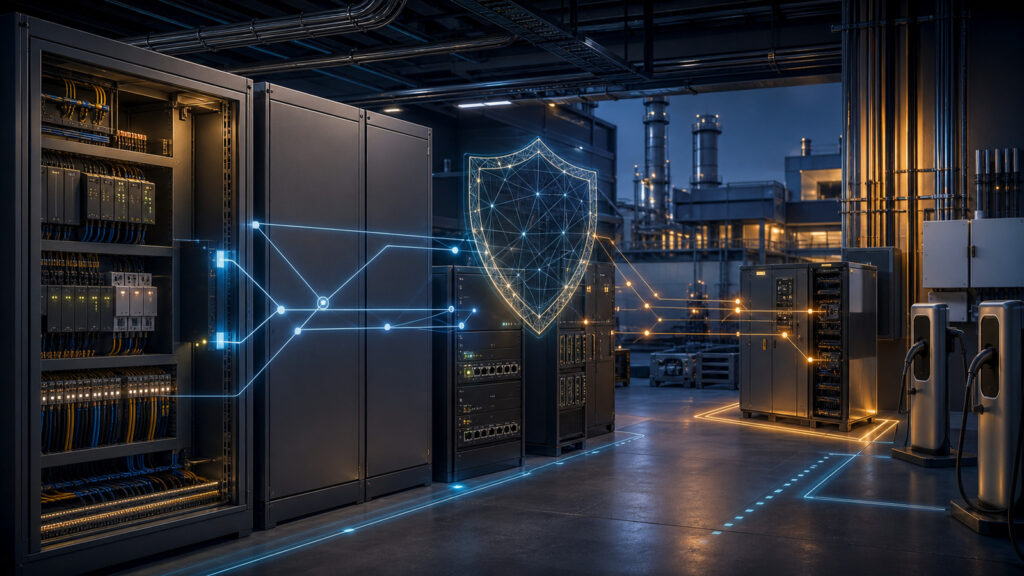
Für technische Infrastrukturen ist die it-sa besonders relevant, weil sie die Trennung zwischen klassischer IT und operativer Technik infrage stellt. Netzleitstellen, Gebäudeautomation, Messsysteme, Ladeinfrastruktur, Wasserwerke, Industrieanlagen und Wärmenetze sind keine isolierten Maschinen mehr. Sie nutzen Fernzugriffe, Cloud-Dienste, Lieferantenportale, Update-Prozesse, Gateways und digitale Zwillinge. Damit entstehen Angriffsflächen, die nicht über Standard-Office-Security allein beherrscht werden können.
Fachliche Tiefenschicht
Die NIS2-Richtlinie der EU ist der regulatorische Hintergrund. Sie erweitert und verschärft die Anforderungen an Cybersicherheit in zahlreichen Sektoren. Die EU-Kommission verweist unter anderem auf Energie, Verkehr, Gesundheit, Trinkwasser, Abwasser, digitale Infrastruktur und öffentliche Verwaltung. Für Unternehmen ist entscheidend: Ob ein konkreter Betreiber betroffen ist, hängt von Sektor, Größe, nationaler Umsetzung und Einzelfallprüfung ab. Die technische Richtung ist dennoch eindeutig: Cybersicherheit wird stärker zur Governance-, Risiko- und Nachweispflicht.
In OT-Umgebungen gelten andere Prioritäten als in Büro-IT. Verfügbarkeit und Prozesssicherheit stehen oft vor schneller Patch-Installation. Viele Systeme haben lange Lebenszyklen, proprietäre Protokolle und begrenzte Update-Fenster. Gleichzeitig kann ein Angriff physische Folgen haben: Schaltzustände, Pumpenbetrieb, Temperaturregelung, Ladefreigaben oder Produktionslinien können beeinflusst werden. Deshalb reichen Firewalls und Virenscanner nicht aus. Erforderlich sind Asset-Inventar, Netzwerksegmentierung, geregelte Fernwartung, Protokollierung, Rechtekonzepte, Backup- und Wiederanlaufpläne sowie ein realistisches Incident-Response-Verfahren.
Die it-sa 2023 machte außerdem deutlich, dass Lieferkettenrisiken in technischen Branchen besonders kritisch sind. Ein Betreiber kauft nicht nur Hardware, sondern auch Firmware, Wartungszugänge, Cloud-Dienste und Update-Versprechen. Jede Komponente kann zum Sicherheits- oder Verfügbarkeitsrisiko werden, wenn Verantwortlichkeiten unklar bleiben. Security muss daher in Ausschreibung, Vertragsgestaltung, Abnahme und Betrieb verankert werden.
Transfer in Netzbetrieb, MSB, Elektrohandwerk und Gebäudetechnik
Für Netzbetreiber und Messstellenbetreiber bedeutet dies, dass Geräteverwaltung, Zertifikatsmanagement, Kommunikation und Monitoring nicht nachträgliche IT-Aufgaben sind. Sie gehören in die Systemarchitektur. Für das Elektrohandwerk wird Cybersecurity dort relevant, wo installierte Technik vernetzt ist: Gebäudeleittechnik, PV-Wechselrichter, Speicher, Wallboxen, Wärmepumpen, Zutrittssysteme und Energiemanagement. Installationsqualität umfasst künftig auch sichere Passwörter, deaktivierte Standardzugänge, dokumentierte Schnittstellen und geordnete Übergabe an den Betreiber.
Die Messe zeigt damit eine Verschiebung der Verantwortung. Security ist nicht mehr nur Schutz vor Datenabfluss. In technischen Branchen bedeutet sie Betriebsfähigkeit. Wer ein System nicht inventarisieren, isolieren, aktualisieren und wiederherstellen kann, hat kein belastbares Sicherheitskonzept.
Operative Agenda
- OT-Assets vollständig erfassen: Gerätetyp, Firmware, Kommunikationswege, Betreiber, Lieferant, Updatefähigkeit.
- Fernwartung nur über geregelte, protokollierte und zeitlich begrenzte Zugänge zulassen.
- Netzwerke nach Kritikalität segmentieren und Übergänge dokumentieren.
- Security-Anforderungen in Ausschreibung und Servicevertrag aufnehmen.
- Wiederanlauf und Ersatzbetrieb üben, nicht nur schriftlich beschreiben.
Redaktionelle Bewertung
Die it-sa 2023 markierte für technische Infrastrukturen einen Perspektivwechsel. Cybersicherheit ist kein Zusatzmodul, sondern eine Bedingung für zuverlässigen Betrieb. Die Branche muss deshalb lernen, regulatorische Anforderungen, technische Lebenszyklen und reale Betriebsrisiken zusammenzuführen. Wer NIS2 nur als Compliance-Checkliste versteht, verfehlt den Kern: Es geht um belastbare Organisations- und Systemresilienz.
Einordnung abstimmen
Technische Frage aus dem Beitrag weiterverfolgen?
Kurze Ausgangslage senden, vorhandene Unterlagen ergänzen und den nächsten sinnvollen Schritt klären.